FDE et RGPD : comment un Forward Deployed Engineer sécurise vos données
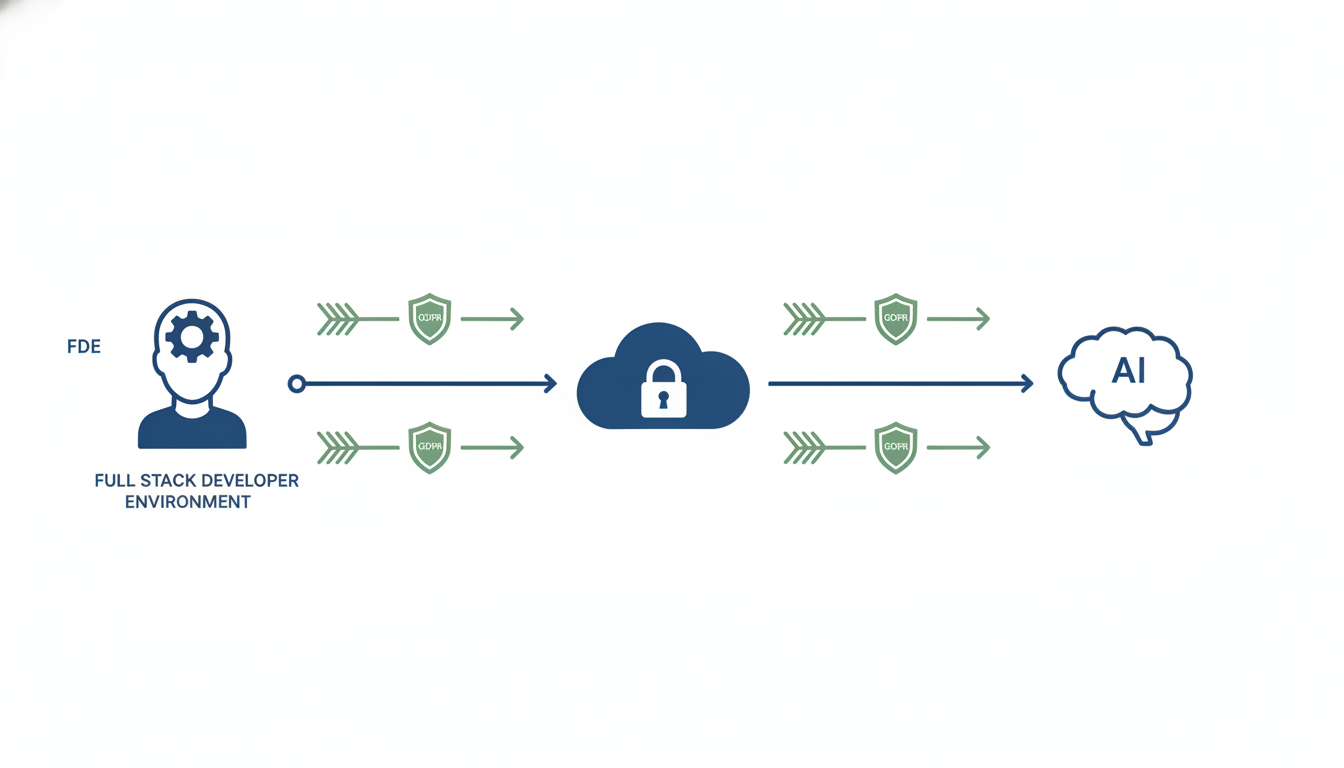
Un Forward Deployed Engineer (FDE) est un levier clé pour garantir la conformité RGPD de vos systèmes IA et outils métiers. En intégrant la sécurité dès la conception (privacy by design) et en appliquant des mesures techniques comme le chiffrement complet du disque (FDE), il réduit les risques de violation des données personnelles, limite les obligations de notification à la CNIL, et protège votre entreprise contre les sanctions. Voici comment déployer cette approche en PME, avec des outils concrets et des bonnes pratiques validées par l’ANSSI et la CNIL.
Pourquoi le FDE est-il un atout pour la conformité RGPD ?
Le Règlement Général sur la Protection des Données (RGPD) impose aux entreprises de protéger les données personnelles qu’elles traitent, y compris celles stockées sur des appareils ou dans des systèmes accessibles à distance. L’article 32 du RGPD exige explicitement des mesures techniques et organisationnelles pour garantir un niveau de sécurité adapté au risque.
Le chiffrement complet du disque (FDE, Full Disk Encryption) est l’une des solutions les plus efficaces pour répondre à cette obligation. Il rend les données illisibles en cas de vol ou de perte d’un appareil (ordinateur portable, tablette, disque dur externe), ce qui atténue considérablement le risque pour les droits et libertés des personnes concernées. Selon les recommandations de la CNIL et de l’ANSSI, le FDE est une mesure de base pour les entreprises manipulant des données sensibles.
Point clé : En cas de perte d’un appareil chiffré, l’accès non autorisé aux données personnelles est rendu impossible. Cela peut exempter votre entreprise de l’obligation de notifier la violation à la CNIL et aux personnes concernées, si le risque pour leurs droits et libertés est jugé nul ou très faible.
Les obligations RGPD concernées par le FDE
Le FDE permet de couvrir plusieurs exigences du RGPD :
- Article 32 : Sécurité du traitement (mesures techniques comme le chiffrement).
- Article 25 : Protection des données dès la conception (privacy by design).
- Article 34 : Notification des violations de données (le chiffrement peut éviter cette obligation si les données restent illisibles).
Comment un Forward Deployed Engineer intègre le FDE dans votre PME ?
Un FDE est un ingénieur qui s’installe chez vous pour comprendre vos processus métiers, identifier les risques liés aux données, et déployer des solutions sur mesure. Voici comment il aborde la conformité RGPD via le FDE :
1. Audit des données et des appareils
Le FDE commence par cartographier :
- Quelles données sont traitées (clients, employés, prospects) et leur niveau de sensibilité.
- Où elles sont stockées (appareils locaux, cloud, serveurs distants).
- Qui y a accès (collaborateurs, prestataires, sous-traitants).
Exemple concret : Une PME du BTP utilise des tablettes sur chantier pour collecter des données clients (devis, contrats). Sans chiffrement, la perte d’une tablette expose ces données à un risque de violation RGPD. Le FDE identifie ce risque et propose une solution de FDE adaptée.
2. Choix des outils de chiffrement
Le FDE recommande et déploie des solutions de FDE adaptées à votre parc informatique :
- BitLocker (Windows) : Intégré nativement, géré via des stratégies de groupe (Active Directory).
- FileVault (macOS) : Chiffrement natif pour les appareils Apple.
- LUKS (Linux) : Solution open source pour les environnements Linux.
- Solutions tierces : Comme Bitdefender GravityZone ou NinjaOne, pour une gestion centralisée sur des flottes hétérogènes.
Attention : Le chiffrement seul ne suffit pas. Il doit être combiné avec une gestion stricte des clés de déchiffrement (stockage sécurisé, rotation régulière) et des politiques d’accès (authentification forte, principes de moindre privilège).
3. Intégration avec vos outils IA et métiers
Le FDE ne se limite pas au chiffrement des appareils. Il sécurise aussi :
- Les données en transit : Via des protocoles chiffrés (TLS, VPN).
- Les bases de données : Chiffrement au niveau des colonnes ou des tables pour les données sensibles.
- Les sauvegardes : Chiffrement des backups pour éviter les fuites en cas de compromission du système principal.
4. Formation et sensibilisation
Le FDE forme vos équipes aux bonnes pratiques :
- Utilisation des outils de chiffrement.
- Gestion des mots de passe et des clés.
- Réactions en cas de perte ou de vol d’un appareil.
Bonnes pratiques pour une conformité RGPD durable
1. Privacy by Design : Intégrer la sécurité dès la conception
Le FDE applique le principe du privacy by design (Article 25 du RGPD) :
- Minimisation des données : Ne collecter que les données strictement nécessaires.
- Anonymisation/Pseudonymisation : Pour les données utilisées en analyse ou en test.
- Chiffrement par défaut : Toutes les données sensibles sont chiffrées, au repos comme en transit.
2. Gestion des accès et des clés
- Authentification forte : Double facteur (2FA) pour l’accès aux systèmes sensibles.
- Rotation des clés : Mise à jour régulière des clés de chiffrement.
- Journalisation : Traçabilité des accès aux données pour détecter les anomalies.
3. Documentation et conformité
Le FDE vous aide à produire la documentation requise par le RGPD :
- Registre des activités de traitement : Liste des traitements de données, leurs finalités, et les mesures de sécurité appliquées.
- Analyse d’impact (PIA) : Pour les traitements à haut risque (ex. : données de santé, biométrie).
- Politiques internes : Charte informatique, procédure de gestion des incidents.
À retenir : La CNIL peut demander à tout moment la preuve de votre conformité. Une documentation à jour et des processus clairs sont essentiels pour éviter les sanctions (jusqu’à 4% du chiffre d’affaires mondial).
Outils recommandés par les experts
Voici une sélection d’outils validés par l’ANSSI et la CNIL pour le FDE et la conformité RGPD :
| Outil | Type | Utilisation | Avantages |
|---|---|---|---|
| BitLocker | Chiffrement natif | Windows (Pro/Entreprise) | Intégré, gestion centralisée via AD |
| FileVault | Chiffrement natif | macOS | Simple à activer, compatible Apple |
| LUKS | Chiffrement open source | Linux | Flexible, personnalisable |
| Bitdefender GravityZone | Solution tierce | Flottes hétérogènes (Windows/macOS/Linux) | Gestion centralisée, reporting |
| NinjaOne | Solution tierce | Gestion unifiée des endpoints | Automatisation, monitoring en temps réel |
Cas d’usage : Le FDE en action dans une PME
Scénario 1 : PME avec télétravail et appareils mobiles
Problème : Vos commerciaux utilisent des laptops pour accéder à des données clients (CRM, contrats) depuis chez eux ou en déplacement. Une perte ou un vol expose ces données à un risque RGPD.
Solution FDE :
- Chiffrement : Activation de BitLocker/FileVault sur tous les laptops.
- Gestion des clés : Stockage des clés dans un coffre-fort numérique (ex. : Azure Key Vault).
- Authentification : 2FA obligatoire pour l’accès au CRM.
- Sauvegardes : Chiffrement des backups locaux et cloud.
Résultat : En cas de vol, les données restent illisibles sans la clé de déchiffrement, ce qui limite le risque RGPD.
Scénario 2 : Intégration d’un outil IA avec données clients
Problème : Vous déployez un outil d’IA pour analyser les comportements clients (ex. : recommandations personnalisées). Les données sont stockées dans une base non chiffrée.
Solution FDE :
- Chiffrement de la base : Activation du chiffrement au repos (ex. : TDE pour SQL Server).
- Anonymisation : Les données utilisées pour l’IA sont pseudonymisées.
- Contrôle d’accès : Seuls les utilisateurs autorisés peuvent accéder aux données brutes.
Résultat : Conformité avec l’Article 25 (privacy by design) et réduction des risques de fuite.
FAQ
Le FDE est-il obligatoire pour la conformité RGPD ?
Non, le FDE n’est pas explicitement obligatoire, mais il est fortement recommandé par la CNIL et l’ANSSI pour protéger les données au repos. Sans chiffrement, une perte d’appareil peut entraîner une obligation de notification à la CNIL et aux personnes concernées, ainsi que des sanctions.
Quels sont les risques si je ne chiffrais pas mes données ?
En cas de violation de données non chiffrées, vous devez notifier la CNIL sous 72h (Article 33 RGPD) et informer les personnes concernées (Article 34). Les sanctions peuvent aller jusqu’à 4% du chiffre d’affaires mondial ou 20 millions d’euros.
Comment gérer les clés de chiffrement en PME ?
Utilisez un coffre-fort numérique (ex. : Azure Key Vault, AWS KMS) pour stocker les clés de manière sécurisée. Limitez l’accès aux clés aux seuls administrateurs, et activez la rotation automatique des clés.
Le FDE suffit-il pour être conforme au RGPD ?
Non, le FDE est une mesure technique parmi d’autres. Vous devez aussi appliquer des mesures organisationnelles (politiques d’accès, formation des équipes, documentation) et respecter les autres principes du RGPD (minimisation des données, droit des personnes, etc.).
Puis-je utiliser des outils gratuits pour le FDE ?
Oui, des solutions comme BitLocker (Windows Pro), FileVault (macOS) ou LUKS (Linux) sont gratuites et efficaces. Pour une gestion centralisée, des outils comme NinjaOne ou Bitdefender offrent des versions d’essai gratuites.
Prochaine étape : Passer à l’action
La conformité RGPD n’est pas une option, mais une obligation légale qui protège votre entreprise et vos clients. Un Forward Deployed Engineer peut vous aider à déployer le FDE et d’autres mesures de sécurité en 2 à 4 semaines, sans perturber vos opérations.
Besoin d’un audit ou d’un accompagnement ? Contactez-nous pour discuter de votre projet.