
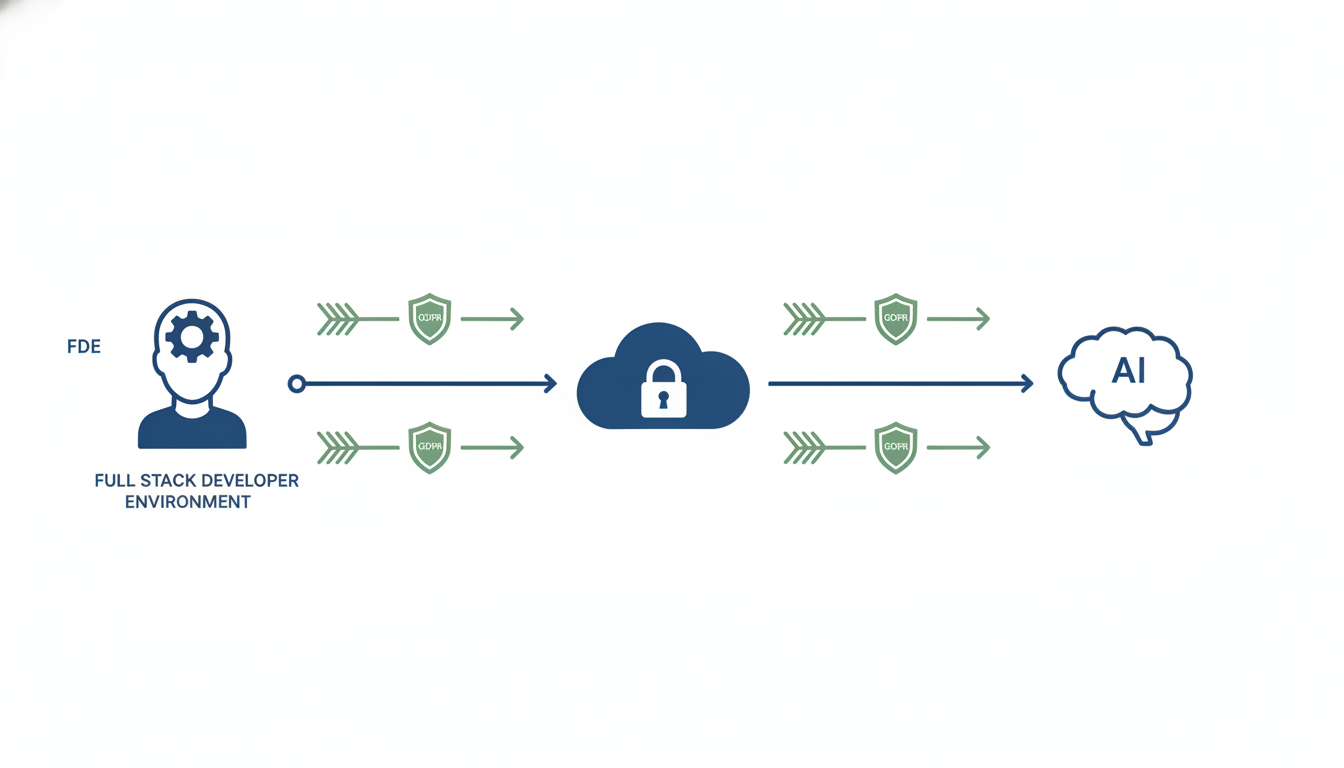
FDE et RGPD : garantir la conformité lors de l’intégration IA
Un Forward Deployed Engineer (FDE) peut jouer un rôle clé pour aider les PME à intégrer des outils IA tout en respectant le RGPD. Voici comment structurer cette démarche : identifier les données sensibles, appliquer des mesures techniques comme le chiffrement ou l’anonymisation, et documenter chaque étape pour prouver la conformité. L’objectif est de réduire les risques juridiques et opérationnels, sans sacrifier l’efficacité des solutions déployées.
Pourquoi le RGPD est un enjeu critique pour l’IA en PME
Le Règlement Général sur la Protection des Données (RGPD) impose des obligations strictes dès qu’un traitement automatisé implique des données personnelles. Pour une PME, l’intégration d’outils IA (agents conversationnels, analyse prédictive, automatisation de processus) peut rapidement entrer dans ce cadre, surtout si ces outils accèdent à des bases clients, des historiques de transactions ou des données RH.
Un FDE, par sa présence sur le terrain, comprend les spécificités métiers et les flux de données de l’entreprise. Il peut ainsi anticiper les risques liés à la collecte, au stockage ou au traitement de données sensibles. Par exemple, un agent IA de relance client qui utilise des noms, emails ou numéros de téléphone doit respecter les principes de minimisation des données (ne collecter que l’indispensable) et de limitation de la finalité (ne pas réutiliser ces données pour d’autres usages sans base légale).
Selon l’article 25 du RGPD, tel que détaillé par Privacy Regulation EU, la protection des données doit être intégrée dès la conception (« privacy by design ») et par défaut (« privacy by default »). Cela signifie que les mesures de sécurité doivent être intégrées dès la phase de conception du projet IA, et non ajoutées a posteriori.
Le non-respect du RGPD expose à des sanctions pouvant aller jusqu’à un montant significatif. Pour une PME, même une amende de quelques dizaines de milliers d’euros peut avoir un impact financier important.
Les 5 obligations RGPD à intégrer dans un projet IA
1. La protection des données dès la conception (Privacy by Design)
L’article 25 du RGPD impose d’intégrer la protection des données dès la phase de conception d’un projet. Pour un FDE, cela signifie :
- Évaluer les besoins en données : identifier quelles données sont strictement nécessaires au fonctionnement de l’outil IA. Par exemple, un agent de prospection n’a pas besoin d’accéder à l’historique complet des achats d’un client, mais seulement à son nom, son secteur d’activité et son dernier contact.
- Choisir des architectures sécurisées : privilégier des solutions où les données sont traitées localement (on-premise) ou dans des environnements cloud certifiés (ISO 27001, SOC 2). Éviter les outils qui stockent les données dans des pays tiers sans garanties adéquates.
- Minimiser les données collectées : limiter la collecte aux champs strictement utiles. Un formulaire de contact ne doit pas demander le numéro de téléphone si l’email suffit.
2. La sécurité des données par défaut (Privacy by Default)
Le RGPD exige que, par défaut, seules les données nécessaires soient accessibles. Un FDE peut mettre en place :
- Des accès restreints : utiliser des rôles et des permissions pour limiter l’accès aux données. Par exemple, un agent IA dédié à la trésorerie n’a pas besoin d’accéder aux données RH.
- Le chiffrement des données : appliquer un chiffrement de bout en bout pour les données sensibles (coordonnées bancaires, données de santé, etc.). Des outils comme AES-256 ou des solutions de chiffrement natives (ex. : chiffrement au repos dans AWS S3) sont des standards.
- L’anonymisation ou la pseudonymisation : pour les données utilisées en analyse ou en machine learning, privilégier l’anonymisation (irréversible) ou la pseudonymisation (réversible sous contrôle). Par exemple, remplacer les noms des clients par des identifiants uniques dans les jeux de données d’entraînement.
La pseudonymisation permet de réduire les risques tout en conservant la possibilité de réidentifier les données si nécessaire (ex. : pour une analyse ciblée). Elle est souvent plus simple à mettre en œuvre que l’anonymisation, qui supprime définitivement le lien avec l’identité.
3. La documentation et la traçabilité
Le RGPD impose de tenir un registre des activités de traitement (article 30). Pour un projet IA, ce registre doit inclure :
- La finalité du traitement (ex. : automatisation des relances clients).
- Les catégories de données traitées (ex. : noms, emails, historiques d’achats).
- Les destinataires des données (ex. : l’outil IA, les équipes commerciales).
- La durée de conservation (ex. : 2 ans pour les données clients inactifs).
- Les mesures de sécurité mises en place (ex. : chiffrement, accès restreints).
Un FDE peut aider à maintenir ce registre à jour, surtout dans un contexte où les outils IA évoluent rapidement.
4. La gestion des droits des personnes
Les personnes dont les données sont traitées ont des droits : accès, rectification, effacement (« droit à l’oubli »), opposition, portabilité. Un FDE doit s’assurer que :
- Les demandes d’accès sont traitées rapidement : un client qui demande à voir ses données doit obtenir une réponse sous 1 mois (article 12 du RGPD).
- Les données peuvent être supprimées : si un client exerce son droit à l’oubli, l’outil IA doit pouvoir supprimer ses données de tous les systèmes (y compris les sauvegardes).
- Les données sont portables : un client peut demander à récupérer ses données dans un format structuré (ex. : CSV, JSON).
Un outil IA bien conçu doit intégrer des API ou des fonctionnalités natives pour répondre à ces demandes. Par exemple, un agent de chatbot doit pouvoir exporter ou supprimer les conversations d’un utilisateur sur demande.
5. La notification des violations de données
En cas de fuite de données (ex. : une base clients exposée suite à une faille de sécurité), le RGPD impose de notifier la CNIL sous 72 heures (article 33) et, dans certains cas, les personnes concernées (article 34). Un FDE peut :
- Mettre en place des alertes automatiques : surveiller les accès anormaux ou les tentatives de violation.
- Préparer un plan de réponse : identifier les contacts internes (DPO, direction) et externes (CNIL, clients) à notifier.
- Documenter l’incident : conserver les preuves des actions prises pour limiter les dommages.
Comment un FDE peut appliquer ces principes en pratique
Étape 1 : Audit des données existantes
Avant de déployer un outil IA, un FDE doit cartographier les données de l’entreprise :
- Où sont stockées les données ? (CRM, ERP, fichiers Excel, emails, etc.)
- Quelles données sont sensibles ? (données personnelles, financières, de santé, etc.)
- Qui y a accès ? (collaborateurs, prestataires, outils tiers)
Cet audit permet d’identifier les risques et de prioriser les actions de sécurisation.
Étape 2 : Choix des outils IA conformes
Tous les outils IA ne se valent pas en matière de conformité RGPD. Un FDE doit privilégier :
- Les solutions européennes : elles sont souvent plus alignées avec le RGPD (ex. : outils hébergés en France ou en UE).
- Les outils avec des certifications : ISO 27001, SOC 2, ou des labels comme le « Privacy Shield » (pour les transferts hors UE, bien que ce dernier ait été invalidé en 2020, il existe des alternatives comme les Clauses Contractuelles Types).
- Les solutions open-source : elles offrent une transparence totale sur le traitement des données, mais nécessitent une expertise technique pour les sécuriser.
Des outils comme Hugging Face (pour le machine learning) ou Ollama (pour les modèles locaux) permettent de déployer des IA sans envoyer de données à des tiers. Cela réduit les risques de non-conformité.
Étape 3 : Intégration sécurisée des outils IA
Lors du déploiement, un FDE doit :
- Isoler les données sensibles : utiliser des environnements dédiés (ex. : un VPC sur AWS ou Azure) pour les données critiques.
- Appliquer le principe de moindre privilège : donner à chaque outil IA uniquement les accès dont il a besoin.
- Chiffrer les communications : utiliser des protocoles sécurisés (HTTPS, SFTP) pour les transferts de données.
- Mettre en place des sauvegardes : sauvegarder régulièrement les données et tester leur restauration.
Étape 4 : Formation et sensibilisation
Le RGPD est aussi une question de culture d’entreprise. Un FDE peut :
- Former les équipes : expliquer les bonnes pratiques (ex. : ne pas partager de données sensibles par email, utiliser des mots de passe robustes).
- Sensibiliser à l’IA : montrer comment les outils IA traitent les données et quels sont les risques (ex. : fuites de données via des prompts mal formulés).
- Créer des procédures : documenter les processus de gestion des données et des incidents.
Étape 5 : Surveillance et amélioration continue
La conformité RGPD n’est pas un projet ponctuel, mais un processus continu. Un FDE peut :
- Auditer régulièrement : vérifier que les outils IA respectent toujours les règles (ex. : pas de nouvelle collecte de données non autorisée).
- Mettre à jour les registres : ajouter les nouveaux traitements ou outils déployés.
- Adapter les mesures de sécurité : renforcer les protections en fonction des nouvelles menaces (ex. : attaques par phishing ciblant les outils IA).
Outils et technologies recommandés pour un FDE
Voici une sélection d’outils et de technologies qui aident à garantir la conformité RGPD lors de l’intégration d’IA :
| Catégorie | Outil/Technologie | Utilité | Conformité RGPD |
|---|---|---|---|
| Chiffrement | AES-256, OpenSSL | Chiffrement des données au repos et en transit. | Respecte l’article 32 (sécurité du traitement). |
| Anonymisation | k-Anonymity, Differential Privacy | Anonymiser les jeux de données pour l’analyse. | Permet de traiter des données sans consentement (si anonymisation irréversible). |
| Stockage sécurisé | AWS S3 (avec chiffrement), Azure Blob Storage | Stockage des données avec chiffrement et contrôle d’accès. | Conforme si configuré correctement (ex. : pas de partage public). |
| Gestion des accès | Okta, Auth0 | Authentification forte et gestion des rôles. | Aide à respecter l’article 32 (sécurité) et l’article 5 (minimisation). |
| Surveillance | Datadog, Splunk | Détection des anomalies et des violations de données. | Permet de respecter l’article 33 (notification des violations). |
| Registre des traitements | OneTrust, DPO Tools | Gestion centralisée du registre des activités de traitement. | Facilite la conformité à l’article 30. |
Cas concrets : comment un FDE sécurise un projet IA
Cas 1 : Déploiement d’un agent IA de prospection
Problématique : Une PME souhaite déployer un agent IA pour automatiser la prospection commerciale. L’agent doit accéder à la base clients (noms, emails, secteurs d’activité) et envoyer des emails personnalisés.
Solutions mises en place par le FDE :
- Minimisation des données : l’agent n’accède qu’aux champs nécessaires (nom, email, secteur). Les historiques d’achats ne sont pas partagés.
- Chiffrement : les données clients sont chiffrées au repos (AES-256) et en transit (TLS 1.3).
- Accès restreints : l’agent IA a un compte dédié avec des permissions limitées (lecture seule sur la base clients).
- Journalisation : toutes les actions de l’agent (envoi d’emails, accès aux données) sont loguées pour traçabilité.
- Droit à l’oubli : un processus permet de supprimer les données d’un client sur demande, y compris dans les sauvegardes.
Cas 2 : Analyse prédictive avec des données clients
Problématique : Une PME veut utiliser un outil d’analyse prédictive pour anticiper les besoins de ses clients. L’outil nécessite des données historiques (achats, interactions).
Solutions mises en place par le FDE :
- Pseudonymisation : les noms des clients sont remplacés par des identifiants uniques dans les jeux de données utilisés pour l’analyse.
- Environnement isolé : l’outil d’analyse tourne dans un VPC dédié, sans accès à Internet.
- Durée de conservation : les données sont supprimées après 1 an (durée justifiée par la finalité de l’analyse).
- Audit régulier : vérification mensuelle que les données ne sont pas réidentifiables.
FAQ
Un FDE peut-il remplacer un DPO (Délégué à la Protection des Données) ?
Non. Le DPO est un rôle spécifique défini par le RGPD (article 37), avec des missions de conseil, de contrôle et de liaison avec la CNIL. Un FDE peut soutenir le DPO en mettant en œuvre des mesures techniques, mais il ne peut pas assumer ses responsabilités légales. Dans une PME, le DPO peut être un collaborateur interne ou un prestataire externe.
Quelles sont les sanctions en cas de non-conformité RGPD avec un outil IA ?
Les sanctions peuvent aller jusqu’à un montant significatif pour une PME. La CNIL peut aussi imposer des mesures correctives (ex. : suspension du traitement des données).
Comment vérifier qu’un outil IA est conforme au RGPD ?
Vérifiez que l’outil : 1) est hébergé dans l’UE ou dans un pays avec un niveau de protection adéquat, 2) propose des fonctionnalités de chiffrement et de contrôle d’accès, 3) permet de répondre aux droits des personnes (accès, rectification, effacement), 4) a une politique de confidentialité claire et conforme au RGPD. Demandez aussi un contrat de traitement des données (DPA) si l’outil est un sous-traitant.
Faut-il obtenir le consentement des clients pour utiliser leurs données avec un outil IA ?
Cela dépend de la base légale du traitement. Le consentement est une base légale possible (article 6.1.a du RGPD), mais il n’est pas toujours nécessaire. D’autres bases légales existent : l’exécution d’un contrat (article 6.1.b), l’intérêt légitime (article 6.1.f), ou une obligation légale (article 6.1.c). Un FDE peut aider à identifier la base légale la plus adaptée au projet.
Comment sécuriser un outil IA open-source ?
Pour un outil open-source, il est crucial de : 1) l’héberger dans un environnement sécurisé (ex. : serveur dédié, VPC), 2) appliquer des mises à jour régulières pour corriger les vulnérabilités, 3) configurer correctement les accès et les permissions, 4) chiffrer les données sensibles, 5) auditer régulièrement le code et les dépendances (ex. : avec des outils comme Snyk ou Dependabot).
Conclusion
Intégrer des outils IA en conformité avec le RGPD est un défi, mais un FDE peut grandement faciliter cette tâche. En combinant une expertise technique (chiffrement, anonymisation, sécurité des infrastructures) et une compréhension des enjeux métiers, il permet aux PME de bénéficier des avantages de l’IA sans prendre de risques juridiques ou opérationnels.
La solution réside dans une approche proactive : auditer les données, choisir des outils conformes, documenter chaque étape, et former les équipes. Avec ces bonnes pratiques, une PME peut déployer des solutions IA puissantes tout en respectant les droits de ses clients et collaborateurs.
Prochaine étape : Découvrez comment évaluer les compétences d’un FDE pour votre PME ou Comprenez le rôle et les missions d’un FDE en 2026.
Contactez-nous pour un diagnostic gratuit de votre conformité RGPD et IA


